CPR-sagen understreger behovet for et markant løft af cybersikkerheden i den offentlige sektor. Der skal både investeres mere og arbejdes langt mere systematisk med at beskytte kritiske it-systemer og borgernes følsomme oplysninger.
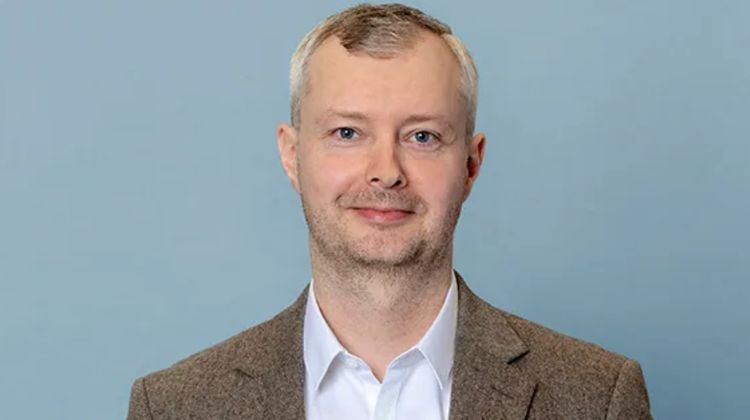
– CPR-sagen bør være et politisk wakeupcall. Når sikkerheden omkring vores mest følsomme registre svigter, kan det ramme både den enkelte borger og tilliden til hele den digitale offentlige sektor. Cybersikkerhed er ikke bare et teknisk spørgsmål, men en grundlæggende samfundsopgave, siger Troels Johansen, politisk chefkonsulent i IT-Branchen.
Problemerne er ikke nye. Rigsrevisionen og Statsrevisorerne har gentagne gange kritiseret sikkerheden og it-beredskabet i statens samfundskritiske systemer. IT-Branchen har tilsvarende længe efterlyst en styrket og bedre koordineret indsats.
Med finanslovsforslaget lægger regeringen op til at løfte samfundssikkerheden og det samlede beredskab. Det er en positiv og nødvendig prioritering, men et stærkere totalberedskab kræver også mere robuste offentlige it-systemer.
– Digitalt beredskab er totalberedskab. Vi kan ikke styrke samfundets modstandskraft og samtidig lade kritiske registre og it-systemer stå tilbage med kendte sårbarheder, teknisk gæld og uklare ansvarsforhold, fortsætter Troels Johansen.
National risikoanalyse og tydeligt ansvar
IT-Branchen foreslår en national risiko- og sårbarhedsanalyse af de mest kritiske offentlige it-systemer. Analysen skal afdække sikkerhedsbrister, teknisk gæld og behov for modernisering, og danne grundlag for en målrettet prioritering af indsatser og investeringer.
Samtidig bør en tværgående myndighed få et klart mandat og de nødvendige beføjelser til at koordinere indsatsen, følge op på identificerede sårbarheder og gribe ind, når sikkerheden ikke er tilstrækkelig.
– Når ansvaret er spredt på for mange hænder, risikerer vi, at ingen har det fulde ansvar. Der skal være en tydelig national instans, som kan stille krav, følge op og sikre, at de alvorligste sårbarheder faktisk bliver håndteret, lyder det fra Troels Johansen.
Sikkerhedskrav skal håndhæves
Der er desuden behov for et effektivt tilsyn med og en konsekvent håndhævelse af de tekniske minimumskrav til statslige myndigheder, NIS2-reglerne og øvrige sikkerhedskrav. Det gælder ikke mindst kontrollen med eksterne leverandørers adgang til kritiske systemer og følsomme oplysninger.
Endelig bør kritiske offentlige it-systemer underlægges regelmæssige, uafhængige sikkerhedstests og beredskabsøvelser. Der bør også etableres klare rammer for etisk hacking og ansvarlig indrapportering af sårbarheder, blandt andet gennem målrettede bug bounty-programmer.
– Vi skal finde sårbarhederne, før de bliver udnyttet og ikke først reagere, når skaden er sket. Vi kender mange af udfordringerne og ved, hvad der skal til. Nu mangler den politiske handling og de nødvendige investeringer, slutter Troels Johansen.