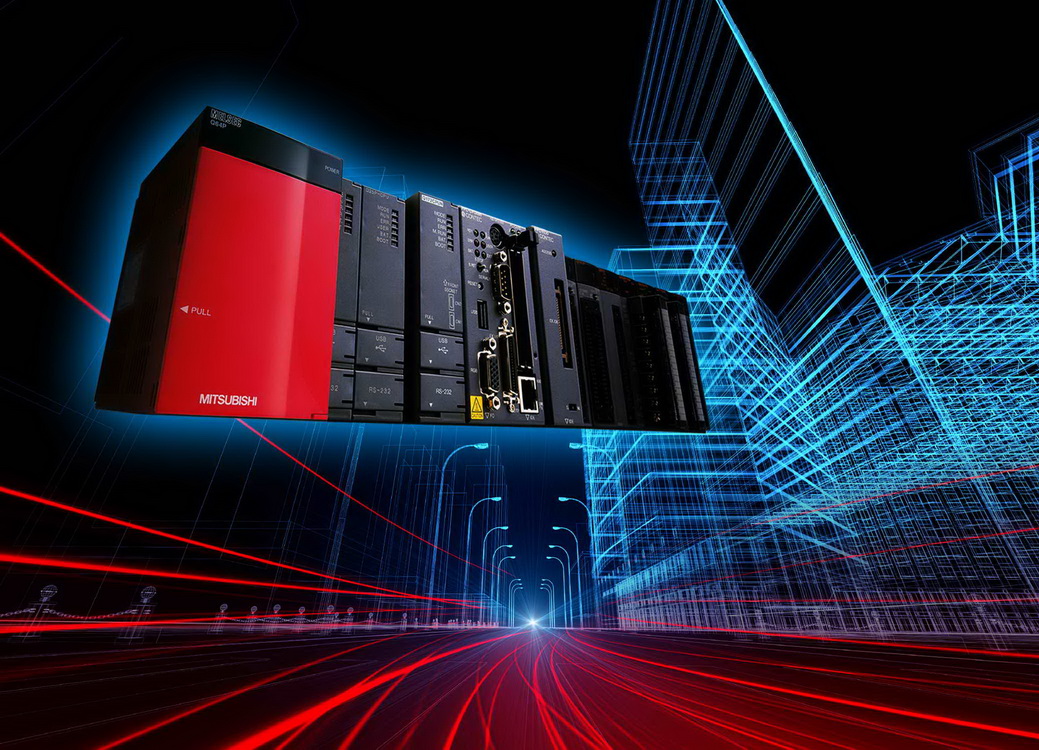
Hans Følsgaard A/S repræsenterer Mitsubishis program af meget avancerede PLC’er, og disse produkter er grundlæggende forberedt til at fungere i et topmoderne industri 4.0 forberedt proces- eller automationssystem. De nyeste produkter i familien af iQ-R controllere/PLC’er har blandt andet både Ethernet- og USB-opkoblinger, der letter kommunikationen op igennem hierarkiet, men dermed har potentielle hackere jo også en dør ind til PLC’en. Men det er selvfølgelig et problem, som Mitsubishi har tænkt over i udviklingen af deres PLC’er til den næste generation af procesanlæg og automationssystemer. Og det er en problemstilling, som alle brugere af automationsprodukter bør tage alvorligt. Det er ikke alene kommercielle grunde, der kan være fundamentet for et hacker-angreb. PLC’er indgår også i vitale dele af infrastrukturen, og med en verden, hvor terroren ansigt bliver stadigt mere anonymt, kunne man sagtens forestille sig, at hackere ville forsøge at forurene storbyers vandforsyning eller sabotere energi- eller transportinfrastrukturerne.
Normalt har man regnet med, at hacker-angreb på industrielle eller kommercielle netværk ville ske gennem indgange øverst i et datahierarki, men flere angreb i især USA har vist, at hackere har valgt de lavere porte i datahierarkiet til at trække oplysninger ud af et system. Et eksempel er det nordamerikanske angreb på kreditkortlæsere, hvor millioner af kreditkortoplysninger blev trukket ud af systemet gennem læserne selv. Hidtil havde man ikke opfattet de lavhierarkiske porte som en kritisk adgang til et finansielt system. Men cyber-sikkerhed er et konstant ”våbenkapløb”, og der findes ikke et egentligt mål for databeskyttelsen. Cyber-sikkerheden er snarere midlet end målet. Det betyder, at man selvfølgelig både skal beskytte de højeste niveauer i sit datahierarki, men også sikre sig mod angreb via USB-porte, CD-drev eller lignende lavere liggende porte. Moderne PLC’er som Mitsubishis er derfor udstyret med en række aflåselige funktioner, som både via apparat-hardwaren og flere lag af passwords beskytter såvel PLC’en som resten af systemet mod angreb. Enhver iQ-R PLC har en række filtre og hardware-baserede låse, som forhindrer åbning eller editering fra computere, der ikke er bundet op mod sikkerhedsnøglerne i PLC’en. Det skulle i videst mulige omfang forhindre, at IP eller embeddede løsninger kan kompromitteres. Med et IP-filter er det desuden muligt at registrere alle de IP-adresser, som har accepteret adgang til systemet. Det vil i høj grad vanskeliggøre uautoriseret adgang, hvad enten det drejer sig om at trække oplysninger ud af systemet eller at plante malware i PLC’erne eller de højere dele af hierarkiet.
Hans Følsgaard A/S
Tlf.: 43 20 86 00
HI-2015, stand E4056