I takt med, at IoT og industri 4.0 ændrer sig fra hype og tågede begreber til at blive praktiske komponenter i vores elektroniske infrastruktur, så åbner det døren for hacker-angreb og økonomisk kriminalitet – for ikke ligefrem at sige terror – gennem de mange edge-komponenter og gateways, der i milliard-styktal ligger uovervåget rundt omkring i industrien, i virksomheder og i hjemmene.
Datasikkerhed har det i et stykke tid stået klart for folkene i Messe Nürnberg, og der er behov for at sætte meget mere fokus på hackerproblemet. Og det kræver en anden tilgang til problemet end dét, som Embedded World fra starten har haft på dagsordenen.
ITSA 2017, som bliver afholdt i dagene 10. – 12. oktober, 2017, har den samme nørdede tilgang, som Embedded World har – eller i hvert fald har haft, før Embedded World begyndte at sprænge sine rammer. Da ITSA primært er software-baseret, er pladsbehovet også moderat. Derfor kan de forventede 550 udstillere og 10.000 besøgende koncentreres i hallerne 9, 10 og 10.1. Messen er suppleret med konferencer fra ganske kontroversielle skikkelser inden for datasikkerhed og hacking. Og sidste års keynote, Kaspersky, er jo spændende i den sammenhæng, da Trump-regeringen har beordret al Kaspersky sikkerheds-software ud af computere i den amerikanske regering og offentlige forvaltning.
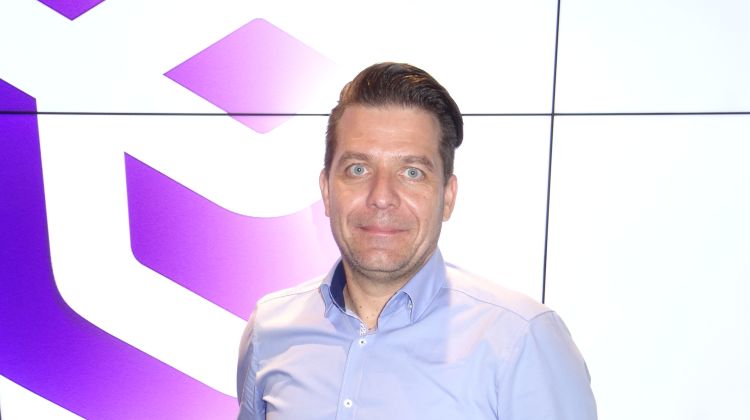 – ITSA er jo en ganske ny messe, hvor vi tidligere ikke har haft udstillere fra eksempelvis Danmark. Men fra nul i 2016 er det danske udstillertal steget til fire i 2017, så der er en stigende interesse for datasikkerhed og –integritet overalt i verden og ikke mindst i Norden. Malware, hacking og en stigende følsomhed af applikationerne er et problem, som vokser med udbredelsen af især de trådløse teknlogier. Det er også en meget ung industri, hvor de større og etablerede virksomheder har brug for at tale med de nye, innovative start-ups. Det er simpelthen i mange tilfælde afgørende for, at virksomhederne kan arbejde uforstyrret, slutter Bertold Brackemeier, der er PR-direktør for Nürnberg-messerne.