IT-sikkerhedsvirksomheden Check Points har netop opdaget et kinesisk malwareangreb, der har inficeret over 250 millioner computere verden over. Tal viser, at knap 1 ud af 5 (19%) af danske virksomheder er ramt.
Den installerede malware, som Check Points sikkerhedsteam har døbt Fireball, fungerer ved at overtage ofrenes computer gennem browseren, der laver enheden om til zombie i et enormt botnetværk. Efter at have overtaget computeren er hackerne i stand til at overvåge og manipulere brugernes webtrafik, så de bliver omdirigeret til at besøger falske hjemmesider og søgemaskiner, der generer reklameindtægter til bagmændene. Fireball indeholder også muligheden for at hackerne kan køre et hvilket som helst program eller kommando på den inficerede computer, eller downloade endnu flere skadelige filer og malware.
Rafotech spreder Fireball gennem såkaldt bundling. Bundling foregår ved, at en bruger hentet et program, som sideløbende installerer flere ekstra programmer, hvilket både kan ske med eller uden brugerens godkendelse. På den måde spredes Fireball i stor stil eksempelvis gennem brugeres download af gratis programmer til fx billedbehandling eller Wi-Fi, hvor Fireball sniger sig med ind.
Kinesiske bagmænd bag globalt angreb
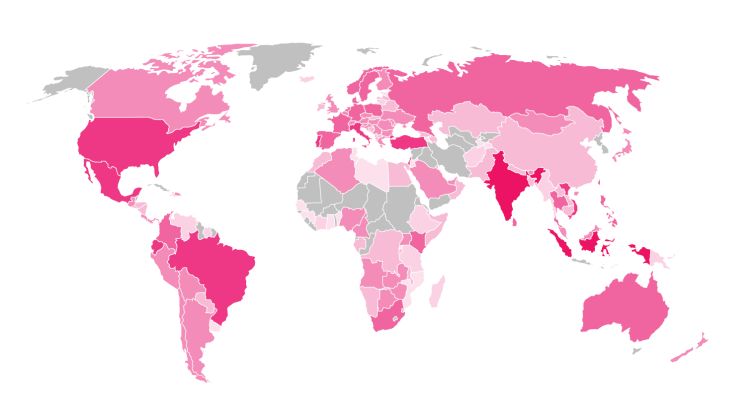
Omfanget af malware distributionen er alarmerende. Ifølge Check Points analytikere er over 250 millioner computere inficerede verden over med mere end 25 millioner ramte computere i Indien og 5,5 millioner i USA alene. Der findes ikke præcise tal for antallet af inficerede enheder i Danmark, men Check Point angiver, at knap hver femte eller 19 % af danske virksomheder har en computer med Fireball installeret i deres netværk.
En anden indikator for det meget høje antal ofre er populariteten af Rafotechs falske søgemaskiner. Ifølge virksomheden Alexa, der indsamler data om den globale webtrafik, er 14 af Rafotechs falske søgemaskiner blandt de top 10.000 mest besøgte websteder globalt, hvoraf nogle lejlighedsvis ligger i top 1000.
Check Point har sporet bagmændene bag Fireball til at være kinesisk marketingvirksomhed med navnet Rafotech baseret i Beijing. Udadtil omtaler Rafotech sig selv som sig selv som et succesfuldt marketingbureau, der når ud til 300 millioner brugere verden over, hvilket til forveksling minder meget om Check Point estimerede antal af berørte enheder.
Se om du er ramt
For at undersøge om din computer er inficeret, skal du først åbne din webbrowser og stille dig selv følgende spørgsmål:
- Har du selv valgt din startside?
- Er du i stand til at ændre den?
- Kender du din standard søgemaskine og kan du også ændre den?
- Kan du huske alle dine installerede udvidelser til din browser?
Hvis du kan svare nej til bare et af disse spørgsmål, er det et tegn på, at du er inficeret med adwaren. Du kan bruge en anbefalet adware scanner for at være sikker.