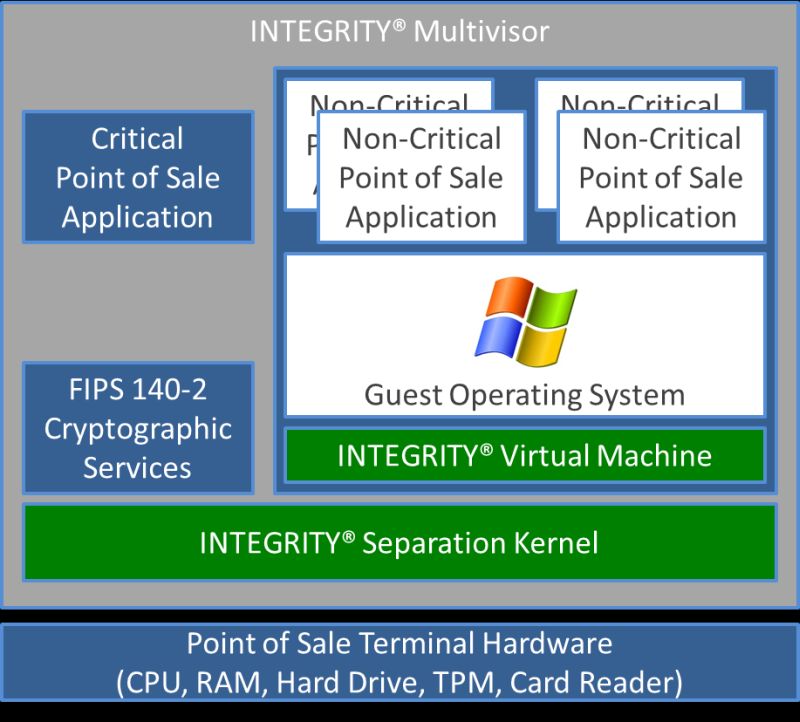
Detailhandelen står over for en stor udfordring. De skal beskytte sig selv og forbrugerne mod hacking af kreditkort og kundernes personlige data. Den amerikanske kæde, Target, blev under julehandelen i 2013 hacket, så kundedata for 110 millioner forbrugere blev stjålet. En omfattende undersøgelse afslørede efterfølgende, at dataindbruddet hos Target skyldtes en avanceret malware, der opsnappede kreditkortdata. Malwaren var et direkte angreb på salgsterminalerne. Og bruddet på datasikkerheden skete trods Targets opfyldeles af de typiske sikkerhedstandarder.
Juridisk kunne Target ende med at skulle betale bøder til over 1,1 milliarder USD. Konklusionen er, at detailhandelen skal overgå standarderne for at reducere risici for dataindbrud. Den gode nyhed er, at de nødvendige sikkerhedsmekanismer allerede findes på markedet. Men detailhandelen har brug for, at leverandørerne af POS- (point-of-sale) og betalingssystemerne implementerer sikkerheden i deres produkter. Og de samme forhold gælder i øvrigt for andre IoT-lignende produkter.
Betalingsterminalerne i detailhandelen kan i mange tilfælde være de svage led i kæden af beskyttelse af kreditkortdata. Partitionering, virtualisering af Windows-applikationer og kryptering er effektive våben i kampen mod hackere, som ”RAM-scraper” de ukrypterede dele af memoryen. Det er dermed også den potentielt største trussel mod en sikker implementering af finansielle transaktioner i IoT-miljøet.
Det er værd at kigge nærmere på, hvordan POS-terminaler virker for at forstå, hvordan man kan imødegå angreb af kompleks malware, som den der blev brugt mod Target. POS-terminaler er små computere med kortlæsere, typisk PC-produkter, om end et stigende antal handlende nu bruger mobile betalingsterminaler til transaktionerne, som eksempelvis i Apples butikker. Fænomenet hedder RAM-scraping, og Green Hills fortæller i Aktuel Elektronik 3/2016, som kommer på gaden 4. marts, 2016, hvordan man effektivt kan imødegå truslen om hacking.
Fokus på elektronik
Læs Aktuel Elektronik
Annoncér i Aktuel Elektronik
KONTAKT
TechMedia ApS
Gammel Strandvej 20, 1th
DK - 2990 Nivå
www.techmedia.dk
Telefon: +45 43 24 26 28
E-mail: info@techmedia.dk
Privatlivspolitik
Cookiepolitik
Gammel Strandvej 20, 1th
DK - 2990 Nivå
www.techmedia.dk
Telefon: +45 43 24 26 28
E-mail: info@techmedia.dk
Privatlivspolitik
Cookiepolitik