 Lattice Semiconductor Corporation lancerer nu Lattice Sentry Solutions Stack og Lattice Supply Guard supply-chain beskyttelsesservices. Sentry-stacken er en robust kombination af kundespecifik embedded software, referencedesigns, IP og udviklingsværktøjer, der accelererer implementeringen af sikre systemer, der er kompatible med NIST Platform Firmware Resiliency (PFR) Guidelines (NIST SP-800-193). Lattice Supply Guard Service udvider systembeskyttelse fra Sentry-stacken gennem nutidens udfordrende og hastigt ændrede supply-chain med fabrikslåste komponenter, der dermed er beskyttede mod angreb som kloning og malware-indtrængning, hvilket sikrer komponenterne for ejeren gennem alle processer. Disse hardware-sikkerhedsløsninger er utroligt vigtige i applikationer lige fra kommunikation over datacentre, industrien, automotiv produktion og aerospace til client-computermiljøerne.
Ifølge Patrick Moorhead, direktør for og grunlægger af Moor Insights & Strategy, accelererer 5G, edge computing og IoT hastigheden og mængden af konnekterede komponenter, og dermed stiger sikkerhedsbehovet blandt high-tech OEM’er på alle markeder. Designere skal vide, at deres hardware-platforme er beskyttede mod cyber-angreb og IP-tyveri. De har brug for sikkerhedsløsninger, der supporterer en omfattende beskyttelse gennem et produkts samlede levetid på markedet, hvilket betyder, at en løsning dynamisk skal kunne tilpasse sig ethvert trusselslandskab.
Lattice fortsætter med at udvide sin solutions stack roadmap i en strategi, der skal forsyne kunderne med let anvendelige løsninger på systemniveau til en række fokusapplikationer. Lattice Sentry Solutions Stack gør det let for Lattices kunder at implementere en hardware root-of-trust (RoT)-baseret PFR-løsning, der er kompatibel med NIST SP-800-193 guidelines. Med Sentrys validerede IP, præverificerede referencedesigns og hardware-demo’er kan designere hurtigt tilpasse deres PFR-løsninger gennem modifikation af den C-kode, der leveres gennem RISC-V og Propel-designmiljøet, hvilket kan reducere time-to-market fra ti måneder til bare seks uger.
Sikkerhedslandskabet ændrer sig hastigt, og firmwaren er en stadigt mere populær angrebsvinkel. National Vulnerability Database rapporterede mellem 2016 og 2019 en vækst i firmware-angrebene med over 700 procent. Beskyttelse mod uautoriseret firmware-adgang kræver dynamiske og vedholdende real-time hardware-platformsikkerhed for alle tilsluttere komponenter. Det inkluderer sikring af komponent-firmware’n fra uautoriseret adgang, så systemet automatisk beskytter, detekterer og genoprettet sig selv fra et angreb på et øjeblik. TPM- og MCU-baserede hardware-sikkerhedsløsninger bruger sekventiel behandling og kan derfor ikke levere den samme real-time ydelse som parallelle databehandlingsløsninger som Lattices FPGA’er kan.
Nøglefunktioner i Lattice Sentry Solutions Stack inkluderer:
- Hardware security funktioner – Sentry Solutions Stack indeholder en præverificeret, NIST-kompatibel PFR-implementering, der giver streng, real-time adgangskontrol til al system-firmware under og efter system-boot. Hvis skadelig firmware bliver opdaget, kan Sentry automatisk udføre rollback til en tidligere kendt godkendt version af firmwaren, så en sikker drift af systemet fortsætter uden afbrydelse.
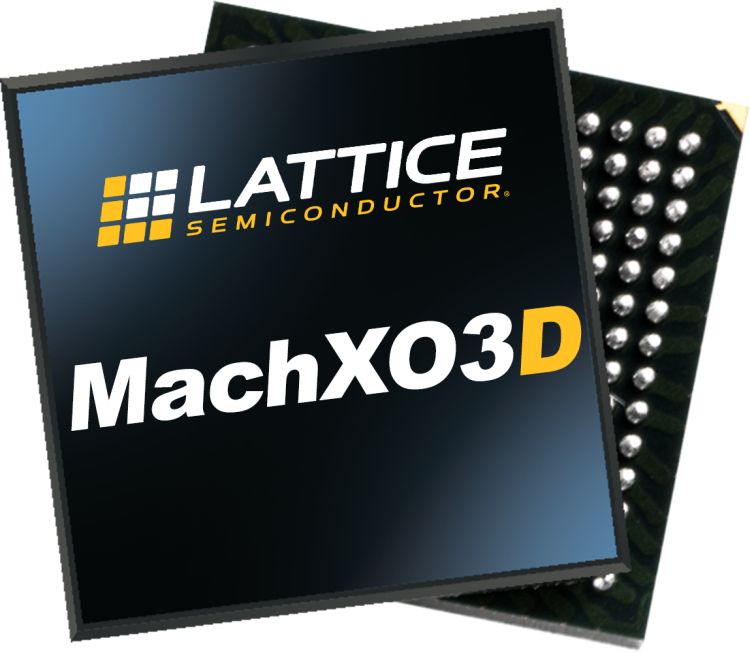
- Kompatiblitet med den seneste NIST SP-800-193 standard og CAVP-certificeringer – stack’en muliggør implementering af en hardware-RoT gennem support af den kryptografisk sikre Lattice MachXO3D™ familie af FPGA’er.
- Let at bruge – designere kan udføre drag-and-drop af Sentry’s validerede IP og ændre den inkludere RISC-V C referencekode i Lattice Propel-designmiljøet uden forudegående FPGA-erfaring.
- Hurtig time-to-market – Sentry Stack indeholder præverificerede og testede applikationsdemo’er, referencedesigns og udviklings- boards, der kan skære udviklingstiden for PFR-applikationer ned fra ti måneder til blot seks uger.
- Fleksibel, platform-agnostisk sikkerhedsløsning – Sentry har omfattende, real-time PFR-support for firmware og programmerbar periferi. Sentry kan fungere som RoT i et system og/eller komplementere enhver eksisterende BMC/MCU/TPM-baseret arkitektur for fuld NIST SP-800-193 kompatibilitet.
Nøglefunktioner i Lattice SupplyGuard supply-chain beskyttelsesservice inkluderer:
- Robust sikkerhed gennem komponentens samlede levetid – SupplyGuard er en abonnementsservice, som giver OEM’er og ODM’er ro i sjælen gennem tracking af låste Lattice FPGA’er gennem komponenternes samlede tid på markedet, fra produktion over transport, gennem den globale supply-chain, systemintegration og montage til indledende konfiguration og ibrugtagning. SupplyGuard hjælper til beskyttelse af OEM’ernes produkter gennem:
- Sikkerhed for, at kun autoriserede producenter kan bygge en OEM’s design, uanset deres globale placering.
- Sikkerhed for OEM’er for, at de har en sikker key-infrastruktur, der forhindrer aktivering af deres IP på uautoriserede komponenter, hvilket forhindrere kloning og overproduktion af produkterne.
- Sikkerhed mod at komponenterne får downloaded og installeret trojanske heste, malware eller anden uautoriseret software til beskyttelse af platforme og systemer mod hijacking eller andre cyberangreb.
- Fleksibel, prisbillig implementering – SupplyGuard kan i høj grad kundespecificeres til t opfylde aktuelle behov for sikkerhed og beskyttelse af OEM’erne supply-chains i alle de industrier, Lattice betjener. Servicen reducerer de driftsomkostninger, der er forbundet med implementering af et sikkert produktionsøkosystem.
For mere information, besøg venligst: http://www.latticesemi.com/LatticeSentry og http://www.latticesemi.com/LatticeSupplyGuard