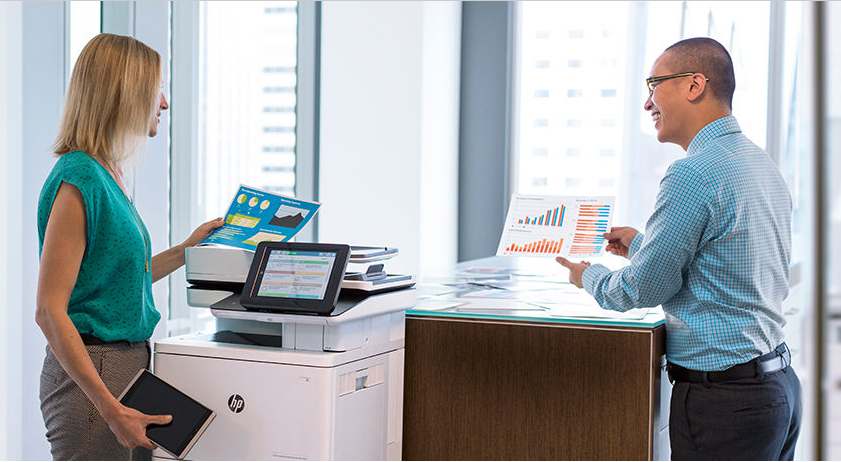
Hvis ikke man sikrer dit IT-udstyr, svarer det til at tage hjemmefra med hoveddøren stående åben – så nemt vil det være for hackeren at få adgang til dine personlige oplysninger. Den mest oversete sikkerhedstrussel er virksomhedens printer. En nylig Spiceworks-undersøgelse, der blev foretaget på vegne af HP, viser, at kun 18% af IT-medarbejdere anser printere for at være en mellemhøj eller høj risiko, når det gælder sikkerhedstrusler og brud på sikkerheden. Det på trods af, at 92% af alle virksomheder på Forbes Global 2000-listen ifølge Ponemon Institute har oplevet brud på datasikkerheden det seneste år, hvilket i gennemsnit har medført en årlig udgift på 7,7 mio. dollars til løsning af og gardering mod yderligere cyberangreb.
Virksomheder gør i dag alt for at sikre mobile enheder som PCer, tablets og mobiltelefoner, men kun få anser printeren som en sikkerhedstrussel – måske fordi de fleste ikke ved, at man kan hacke en printer. Eksemplerne på hackernes udnyttelse af denne sikkerhedsbrist er mange, og så sent som marts i år var hele 12 amerikanske uddannelsesinstitutioner ofre for hacking gennem printere. En enkelt hacker fik adgang til 29.000 printere, som var tilsluttet internettet og kunne via en åben port automatisere og kontrollere printerne til at gøre, som han ville.
Hacking af netværkstilsluttede printere stopper dog ikke med ukontrollerbare udskriftsjobs og fastfrysning af IT-systemer, men kan vise sig at være lang mere risikabel og ødelæggende. Mest bekymrende er det, at en ubeskyttet printer er en indgang i virksomhedens netværk og kan give adgang til følsomme, private eller fortrolige data – inklusiv kundernes. Truslen om cyberangreb vil fortsætte med at stige i takt med, at globale data breder sig hastigt, og antallet af tilsluttede enheder/indgangspunkter vokser.
I 2014 rapporterede virksomheder ifølge Forbes om en stigning i cyberangreb på deres netværk på 48 % i forhold til året før. Derfor tiltrådte en ny EU lovgivning om databeskyttelse (GDPR) i maj 2016, som betyder, at virksomheder nu kan risikere langt højere bøder, hvis de undlader at beskytte EU-borgernes personlige data tilstrækkeligt. Visse overtrædelser af GDPR kan medføre bøder for virksomhederne på op til 4 % af deres årlige globale omsætning eller 20 mio. euro (afhængig af hvad der er højest).
Fokus på elektronik
Læs Aktuel Elektronik
Annoncér i Aktuel Elektronik
KONTAKT
TechMedia ApS
Gammel Strandvej 20, 1th
DK - 2990 Nivå
www.techmedia.dk
Telefon: +45 43 24 26 28
E-mail: info@techmedia.dk
Privatlivspolitik
Cookiepolitik
Gammel Strandvej 20, 1th
DK - 2990 Nivå
www.techmedia.dk
Telefon: +45 43 24 26 28
E-mail: info@techmedia.dk
Privatlivspolitik
Cookiepolitik